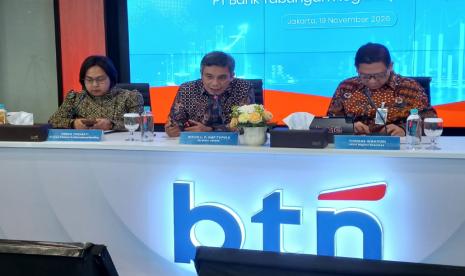
JAKARTA -- Direktur Utama PT Bank Tabungan Negara (Persero) Tbk atau BTN Nixon LP Napitupulu mengatakan serangan siber terhadap perbankan bukan hal yang baru. Nixon mengatakan perbankan yang memiliki keterkaitan erat dengan teknologi informasi memiliki risiko tinggi menjadi sasaran serangan siber.
"Sebenarnya ini sudah lama persoalan ada serangan, bukan cuma hari ini. Per hari serangan (siber) bisa ribuan yang berusaha masuk ke sistem kita," ujar Nixon saat Analyst Meeting Kuartal III 2026 di Menara 2 BTN, Jakarta, Kamis (19/11/2026).
Nixon bersyukur sistem TI BTN mampu memitigasi berbagai serangan siber hingga saat ini. Nixon mengatakan BTN pun telah menjalankan arahan Otoritas Jasa Keuangan (OJK) dan Bank Indonesia (BI) untuk memastikan penerapan sistem pengamanan yang memadai.
"Pertanyaannya, adakah yang bisa menggaransi 100 persen? Ya, enggak ada, tapi kita bisa membaca dari kebiasaan-kebiasaan yang selama ini terjadi, lalu memitigasi dan membuat perlindungan," lanjut Nixon.
Sebagai bagian dari upaya itu, ucap Nixon, BTN telah memiliki divisi khusus yang menangani keamanan teknologi informasi atau IT Security. Namun begitu, Nixon menilai tantangan terbesar dalam menjaga keamanan siber bukan hanya terletak pada aplikasi dan teknologi, melainkan juga faktor manusia.
Nixon mengatakan pengamanan harus mencakup seluruh pengguna layanan, pegawai internal, serta pihak ketiga yang bekerja sama dengan BTN dan memiliki koneksi terhadap sistem perseroan. BTN, lanjut dia, juga memberikan perhatian terhadap tenaga kerja eksternal yang terlibat dalam kegiatan operasional perusahaan, termasuk yang menangani pekerjaan berdasarkan kontrak dan memiliki akses untuk mengirimkan atau mengelola data.
"Pengamanan ini yang paling susah di orang sebenarnya, user maupun di pegawai. Kemudian juga bisa lewat dengan pihak ketiga yang kerja sama dengan kita. Ini juga kita mesti jaga," sambung Nixon.
Nixon menyampaikan BTN secara rutin menguji kewaspadaan pegawainya terhadap potensi serangan siber. Nixon mencontohkan praktik pengiriman berkas mencurigakan, termasuk file APK, yang dapat menjadi sarana penyebaran program berbahaya untuk mengambil alih akses perangkat atau komputer.
BTN, lanjut Nixon, bahkan melakukan simulasi serangan melalui pengiriman pesan atau formulir yang dibuat menarik perhatian, misalnya tawaran diskon Bale by BTN sebesar 25 persen. Menurut Nixon, pegawai yang tergoda membuka dan mengisi formulir tersebut berpotensi memberikan akses kepada pihak yang melakukan serangan untuk masuk ke perangkat atau komputer.
"Itu kita tes secara acak, secara periodik ke pegawai. Kalau ada yang ngisi, kita kasih surat peringatan karena itu bentuk pintu masuk serangan siber, kalau nggak dikasih sanksi yang keras, teman-teman (pegawai) nanti nggak serius," kata Nixon.